
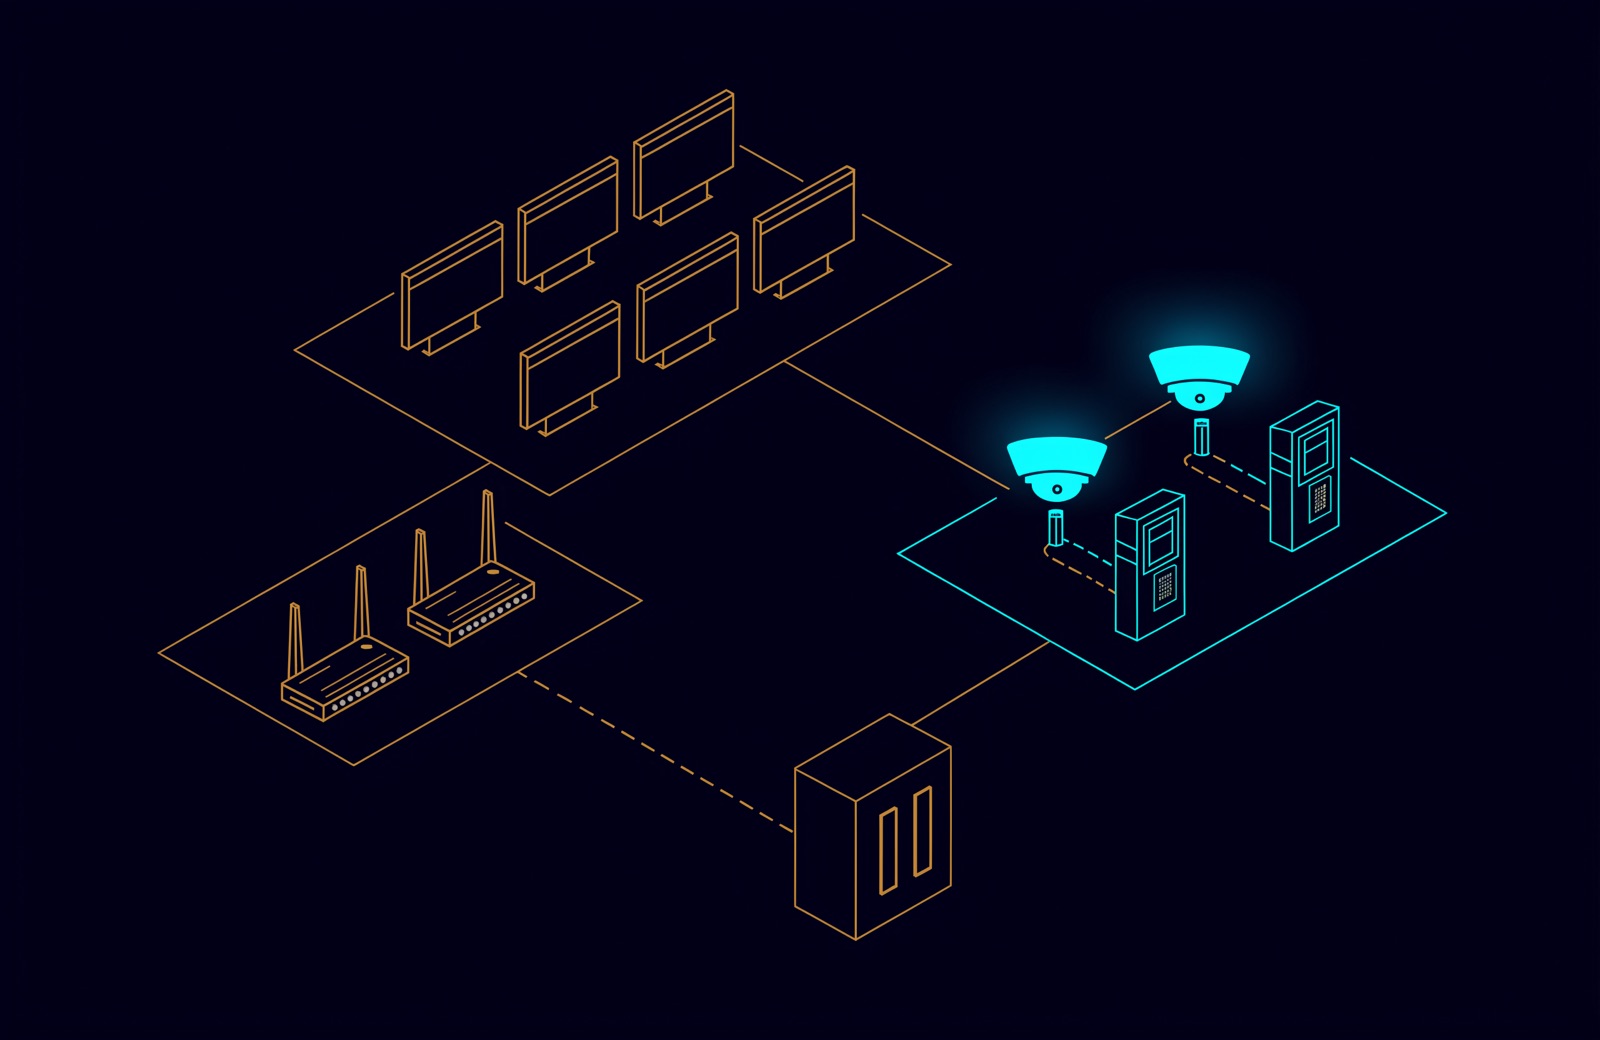
حماية كاميرات المراقبة (CCTV) من الاختراق تقوم على عادات بسيطة: ضع الكاميرات وأجهزة التسجيل ولوحات الاكسس كنترول (Access Control) على شبكة خاصة لا تلتقي بغيرها إلا عند جدار ناري (Firewall)، ولا تنشرها على الإنترنت بتوجيه المنافذ، واجعل الوصول عن بُعد عبر VPN مع تحقق متعدد العوامل فقط، وغيّر كل كلمة مرور افتراضية، وثبّت برامج ثابتة موقّعة بانتظام، واجمع السجلات مركزياً.
وفي الإمارات تفرض القواعد ذلك على كثير من المواقع: فـالدليل الوطني لأنظمة المراقبة المرئية (الإصدار الثالث، 2026) الصادر عن مركز المتابعة والتحكم (MCC) يسري على الجهات المدرجة في فئاته. ويتناول مقالنا حين تتحوّل كاميرات المراقبة إلى مسألة شبكة عرض النطاق (Bandwidth) وتصميم الشبكات الافتراضية، أما هذا المقال فعن التحصين.
حماية كاميرات المراقبة من الاختراق: قائمة التحقق
البنود الأربعة الأولى تُبعد المهاجم عن الأجهزة، والأربعة الأخيرة تجعل الجهاز الذي يصل إليه صعب الاستغلال وسهل التحقيق.
- العزل. الكاميرات وأجهزة التسجيل والاكسس كنترول على شبكة خاصة بها، لا تلتقي بالشبكات الأخرى إلا عند الجدار الناري.
- المنع هو الأصل. سياسات جدار ناري لا تسمح إلا بتدفقات محددة بالاسم، مع تسجيلها.
- لا توجيه للمنافذ (Port Forwarding). لا يُنشر أي جهاز تسجيل أو كاميرا أو وحدة تحكم على الإنترنت.
- الوصول عن بُعد عبر الشبكة الافتراضية الخاصة (VPN) فقط. تحقق متعدد العوامل (MFA)، وحسابات بأسماء أصحابها، ومدة محددة.
- بيانات دخول فريدة. لا كلمات مرور افتراضية، وحساب لكل شخص، وكل دور محصور في مهامه.
- برامج ثابتة (Firmware) موقّعة وفق جدول. من المصدر الرسمي للمصنّع، مع التحقق من سلامتها وتسجيل إصدارها.
- ساعة واحدة. بروتوكول توقيت الشبكة (NTP) من مصدر داخلي موثوق على كل جهاز، بتوقيت الإمارات.
- سجلات مركزية. سجلات التدقيق في الأجهزة وسجلات الجدار الناري تُرسَل إلى منصة سجلات أو نظام لإدارة معلومات وأحداث الأمن (SIEM).
ما يشترطه الدليل الوطني في الإمارات
في المواقع التي يشملها، يحوّل الدليل معظم هذه القائمة إلى قواعد ملزمة. وتسري أغلب البنود على مجموعتَي المواقع (أ) و(ب)، ويحدّد جدول الفئات في الدليل مجموعة كل موقع.
| البند | ما ينص عليه الدليل | يسري على |
|---|---|---|
| الشبكة | "يجب أن تكون شبكة أنظمة المراقبة المرئية مخصصة ومعزولة عن أي بنية تحتية لشبكات أخرى" | (أ) و(ب) |
| أجهزة الشبكة (السويتشات) | تصفية عناوين MAC، وتعطيل المنافذ غير المستخدمة، وتفعيل SNMP v3 مع حظر SNMP v1 وv2c | (أ) و(ب) |
| الإنترنت والسحابة | يُمنع ربط الأجهزة والأنظمة مباشرة بالإنترنت العام (الإدارة عن بُعد، والحوسبة السحابية، ووصول الموردين، والربط مع جهات خارجية) إلا بموافقة مسبقة؛ وعند الموافقة: قنوات مشفّرة، ومصادقة قوية، وتسجيل الأنشطة، ووصول لفترات محددة؛ والصيانة عن بُعد غير مفعّلة افتراضياً | (أ) و(ب) |
| الحسابات | أسماء مستخدم وكلمات مرور مخصصة وغير افتراضية قبل التشغيل؛ حساب لكل مشغّل وحظر الحسابات المشتركة؛ صلاحيات حسب الأدوار (RBAC) | (أ) و(ب) |
| كلمات مرور نظام التسجيل | 11 حرفاً على الأقل، مع حرف صغير وحرف كبير ورقم ورمز خاص، ودون إعادة استخدام كلمات سابقة؛ وقفل الحساب عند تجاوز 5 محاولات فاشلة | (أ) و(ب) |
| الخدمات | تعطيل Telnet وFTP وHTTP وخدمات الاكتشاف الافتراضية والمنافذ غير المستخدمة متى أمكن تشغيلياً | (أ) و(ب) |
| البرامج الثابتة | التحديثات من المصادر الرسمية أو المعتمدة فقط مع التحقق من سلامتها؛ ومعالجة الثغرات الحرجة وعالية الخطورة التي تؤثر على الأنظمة أو الأجهزة ذات الأهمية | (أ) و(ب) |
| التوقيت | NTP من مصدر وقت معتمد وموثوق على جميع الأجهزة، بتوقيت الإمارات (UTC+04:00) | (أ) و(ب) |
| السجلات | سجل تدقيق آمن محمي من التعديل؛ وسجل تفصيلي يُحتفظ به طوال مدة تخزين التسجيلات ويُرسَل إلى منصة سجلات أو SOC أو SIEM | السجل (أ) و(ب)؛ التفصيلي (ب) |
لا يعرّف الدليل عبارة "مخصصة ومعزولة" في قسم المصطلحات، لذا فإن قبول شبكات افتراضية على سويتشات مشتركة مسألة تعود إلى الجهة المعنية: تأكّد منها قبل تصميم موقع خاضع للدليل على أجهزة مشتركة. والدليل مكتوب لأنظمة المراقبة المرئية، ونحن نطبّق الضوابط نفسها على الاكسس كنترول في جزء مستقل به، وفي المواقع الخاضعة للدليل اسأل الجهة المعنية إن كان يجوز أصلاً أن تشارك وحدات التحكم بالأبواب شبكة المراقبة المخصصة. أما التغطية والتخزين والموافقات ففي دليلنا لأنظمة كاميرات المراقبة للشركات في الإمارات.
عزل الشبكة: لماذا لا تكفي الشبكة الافتراضية (VLAN) وحدها
تفصل الشبكة الافتراضية (VLAN) الحركة على مستوى السويتش، لكن إذا كان السويتش الرئيسي يوجّه الحركة بين كل الشبكات الافتراضية، فقد يصل حاسوب محمول على شبكة المكاتب إلى الكاميرا رغم ذلك. على السويتش الرئيسي، ضع الشبكات الافتراضية الأمنية في جدول توجيه مستقل (VRF) لا مخرج له إلا الجدار الناري، أو اجعل توجيهها على الجدار الناري وحده، ليكون نقطة التقاء واحدة بينها وبين أي شبكة أخرى. أما على FortiGate نفسه فأبقِ واجهاتها في VRF الشبكات التي يجب أن تصل إليها، لأنه لا يمرّر الحزم إلا بين الواجهات التابعة لـ VRF واحد (FortiOS 7.6: VRF)، وتتولى السياسات أدناه الفصل بينها.
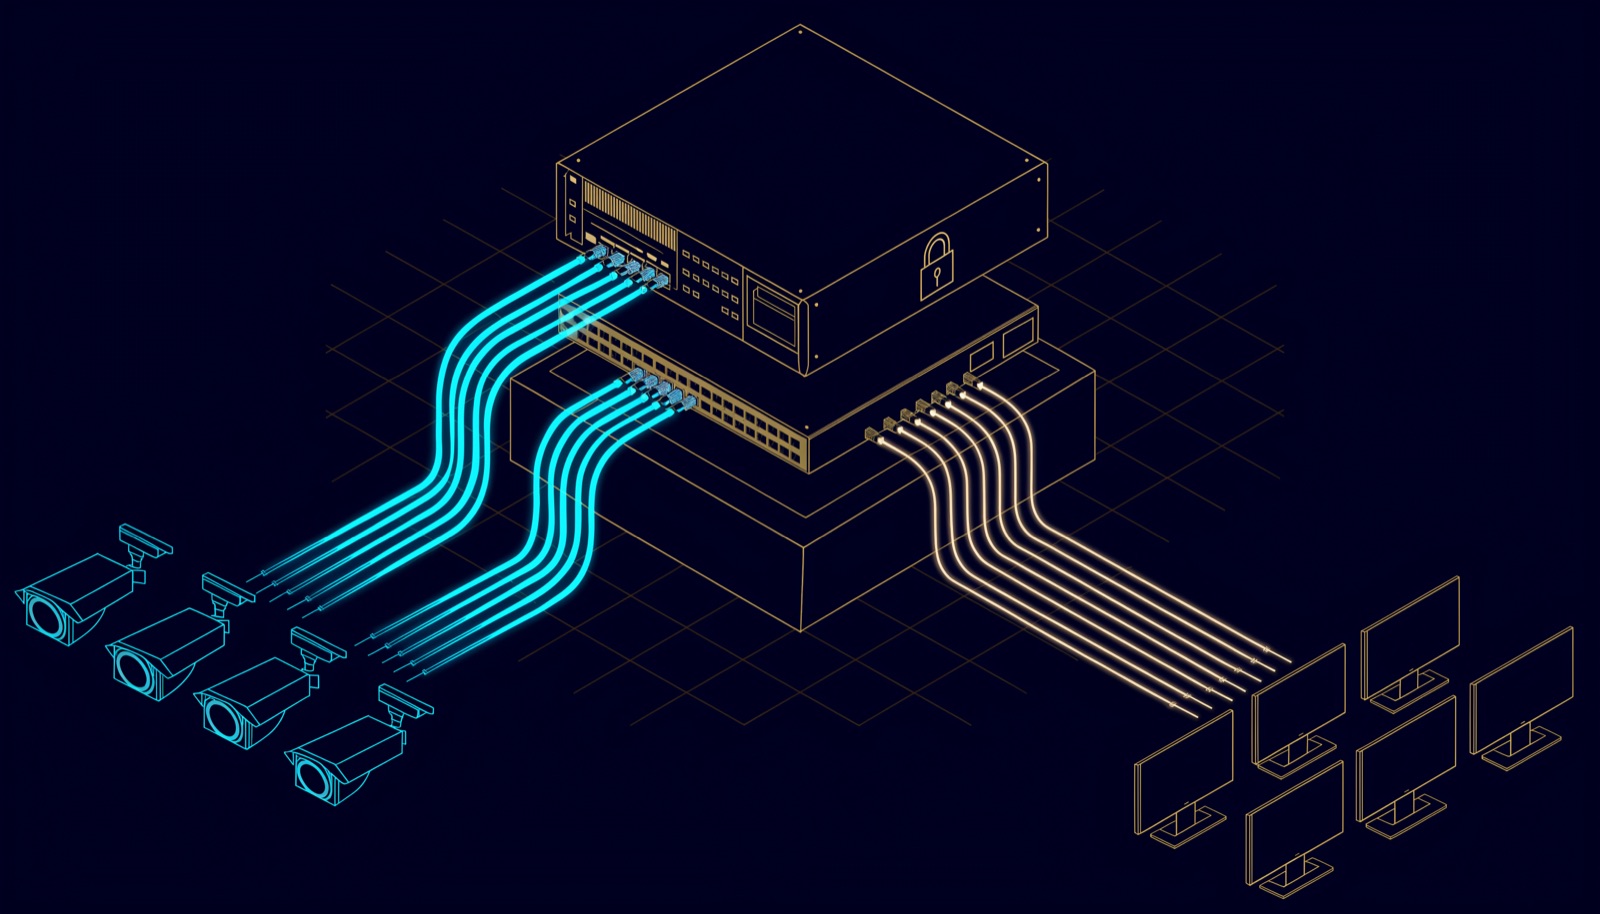
| الجزء | ما يوجد فيه | يُسمح له بالوصول إلى |
|---|---|---|
| الكاميرات | كاميرات IP، وقارئات اللوحات | نظام إدارة الفيديو (VMS)، للأحداث فقط |
| الاكسس كنترول | متحكّمات الأبواب، ووحدات الانتركم | خادم الاكسس كنترول |
| الخوادم الأمنية | جهاز التسجيل (NVR) أو VMS، وخادم الاكسس كنترول | الكاميرات، والمتحكّمات، ومجمّع السجلات |
| غرفة المراقبة | محطات عمل المشغّلين | خوادم VMS والاكسس كنترول، عبر منافذ برامجها فقط |
| شبكة الشركة وواي فاي الضيوف | أجهزة الموظفين، والزوّار | لا شيء من الأجزاء الأمنية |
الكاميرات الخارجية على الأعمدة مقابس شبكة بلا رقيب، ولذلك تهمّ هناك تصفية عناوين MAC وتعطيل المنافذ غير المستخدمة كما يشترط الدليل. ويطلب الدليل أيضاً أن يحتوي نظام التسجيل على منفذ LAN مخصص واحد على الأقل للاتصال بشبكة أخرى. وهذا المنفذ نقطة التقاء ثانية، فلا تصله إلا بجزء يتحكم فيه الجدار الناري أيضاً، مثل غرفة المراقبة، وتأكّد أن جهاز التسجيل لا يوجّه الحركة بين منافذه. ولون مخصص لكوابل الباتش الأمنية في الراك يُبقيها على السويتش الصحيح، ويقترح دليلنا لألوان كوابل الباتش اللون الأصفر عُرفاً للموقع.
مثال عملي لسياسة FortiGate لشبكة الأنظمة الأمنية
يرفض FortiGate أي حركة لا تطابق سياسة، ويحتاج كل اتجاه يمكن أن تبدأ منه جلسة إلى سياسة خاصة به (FortiOS 7.6: سياسة الجدار الناري). لذا اكتب التدفقات التي يحتاجها النظام، وسجّلها، ودع المنع الضمني يتكفّل بالباقي. وتنبّه Fortinet إلى أن تسجيل الحركة المرفوضة يحتاج إلى سياسة رفض صريحة (FortiOS 7.6: السياسات)، ومن هنا السطران 7 و8.
| # | من | إلى | الخدمة (المنفذ) | الإجراء |
|---|---|---|---|---|
| 1 | الخوادم الأمنية | الكاميرات | RTSP (TCP 554)، وHTTPS (TCP 443)، ومنفذ الجهاز (SDK) في الكاميرا حسب وثائق المصنّع | سماح، مع التسجيل |
| 2 | الكاميرات | الخوادم الأمنية | منفذ الأحداث في VMS | سماح، مع التسجيل |
| 3 | الاكسس كنترول | الخوادم الأمنية | منافذ المتحكّمات | سماح، مع التسجيل |
| 4 | غرفة المراقبة | الخوادم الأمنية | منافذ برامج VMS والاكسس كنترول | سماح لمجموعة المشغّلين |
| 5 | الخوادم الأمنية | مجمّع السجلات أو SIEM | Syslog عبر TLS (TCP 6514) | سماح |
| 6 | IPsec VPN | الخوادم الأمنية | HTTPS (TCP 443)، وSSH (TCP 22) | سماح لمستخدمين بأسمائهم مع MFA؛ وجدول زمني لمرة واحدة للموردين؛ مع التسجيل |
| 7 | شبكة الشركة، وواي فاي الضيوف | كل الأجزاء الأمنية | الكل | رفض، مع تسجيل المخالفات |
| 8 | كل الأجزاء الأمنية | الإنترنت | الكل | رفض، مع تسجيل المخالفات |
المنافذ المرقّمة في الجدول هي تسجيلات IANA، أما منافذ المصنّع فخذها من وثائقه بدل فتح نطاقات كاملة. ولا يشير أي عنوان IP افتراضي (Virtual IP) إلى جزء أمني. ويأتي التوقيت من FortiGate نفسه بعد ضبطه خادم NTP محلياً على الواجهات الأمنية (FortiOS 7.6: ضبط وقت النظام). ولأن الكاميرات بلا مسار إلى الإنترنت، يُنزّل المسؤول البرامج الثابتة ويتحقق منها ثم يرفعها.
الوصول عن بُعد: عبر VPN لا عبر توجيه المنافذ
توجيه المنافذ يترك منفذاً مفتوحاً ينشر جهاز التسجيل على الإنترنت كله، فتصبح كلمة مرور جهاز التسجيل الحاجزَ الوحيد؛ وهو في FortiGate عنوان IP افتراضي مع توجيه منافذ. وفي عام 2014 كشفت شرطة أبوظبي ثغرة تتيح للمخترقين الوصول عن بُعد إلى أنظمة كاميرات المراقبة في المنازل والمدارس وبيئات العمل باسم المستخدم وكلمة المرور الافتراضيين من المصنّع إذا لم يغيّرهما العميل، إذ تكشف محركات البحث مواقع الأجهزة التي ما زالت تعمل بالرموز الافتراضية.
استخدم VPN الجدار الناري بدلاً من ذلك: FortiClient عميلاً لاتصال IPsec عن بُعد (Dial-up)، ورمز مرور لمرة واحدة من FortiToken أو عامل تحقق ثانٍ مماثل، وسياسة لا تصل إلا إلى الأنظمة المطلوبة، وللموردين جدول زمني ينتهي بانتهاء المهمة. وإن كان FortiGate لديك ما يزال يعمل بنمط النفق في SSL VPN فخطّط للانتقال: فابتداءً من FortiOS 7.6.3 حلّ IPsec VPN محل هذا النمط، ويمكن تشغيله على منفذ TCP 443، ولا تُنقل الإعدادات القديمة عند الترقية (ملاحظات إصدار FortiOS). وعبر VPN يقف أمام جهاز التسجيل حاجزان: MFA والسياسة، ويحدّ جدول زمني من جلسات الموردين، وكل جلسة مسجَّلة. وفي المواقع التي يشملها الدليل يحتاج الوصول عن بُعد ووصول الموردين أيضاً إلى موافقة مسبقة من الجهة المعنية.
كلمات المرور والحسابات
يحصل كل جهاز على بيانات دخول فريدة قبل التشغيل، وكل مشغّل على حساب خاص به، وتُحصر صلاحيات كل دور في الحد الأدنى اللازم عبر العرض المباشر وعرض التسجيلات واستخراج البيانات والحذف وإعدادات النظام وإدارة المستخدمين والنظام. وتُلغى حسابات الموظفين السابقين والمتعاقدين المنتهية عقودهم مباشرة.
| القاعدة | الدليل الوطني 3.0 (نظام التسجيل) | نصائح شرطة أبوظبي | NIST SP 800-63B-4 (2025) |
|---|---|---|---|
| الطول | 11 حرفاً على الأقل | غير محدد | 15 حرفاً على الأقل إذا كانت كلمة المرور عامل التحقق الوحيد، و8 مع MFA |
| التركيب | حرف صغير وحرف كبير ورقم ورمز خاص | أكثر تعقيداً وغير مترابطة | لا تُفرض قواعد تركيب |
| التغيير | تغيير بيانات الدخول الافتراضية "بشكل مستمر"، ودون إعادة استخدام | التغيير بانتظام | لا تغيير دوري إلزامي، بل عند وجود دليل على الاختراق |
| المحاولات الفاشلة | قفل الحساب عند تجاوز 5 محاولات | غير مذكور | 100 محاولة فاشلة متتالية كحد أقصى |
تستند نصائح الشرطة إلى تنبيه 2014 وإلى حملة شرطة أبوظبي ومركز المتابعة والتحكم عام 2024 الخاصة بأنظمة المراقبة في المنازل، التي دعت أيضاً إلى الحفاظ على خصوصية وسرية اسم المستخدم، والتغيير المستمر للرقم السري، وتجنّب مشاركته. أما NIST SP 800-63B-4 فإرشادات اتحادية أمريكية نعرضها للمقارنة. وحيث يسري الدليل فهو المرجع، ويمكن لكلمة مرور واحدة أن تستوفي الاثنين: عبارة مرور من 15 حرفاً أو أكثر تتضمن حرفاً كبيراً وصغيراً ورقماً ورمزاً. ويطلب الدليل الاحتفاظ بوثيقة تتضمن أسماء المستخدمين وكلمات المرور؛ فاحفظها في خزنة كلمات مرور لا في جدول بيانات مشترك.
تحديث البرامج الثابتة (Firmware): إيقاع يمكن الالتزام به
يطلب الدليل تحديث البرامج الثابتة بشكل مستمر، ووضع آلية لإدارة الثغرات تعالج الثغرات الحرجة وعالية الخطورة التي تؤثر على الأنظمة أو الأجهزة ذات الأهمية، لكن بنود التحديث فيه لا تحدد فترة زمنية، فحدّدها أنت. الفئات من CVSS v4.0، وطريقة التعامل اقتراح منّا.
| تصنيف CVSS | الدرجة | التعامل المقترح |
|---|---|---|
| حرجة | 9.0-10.0 | اختبار على جهاز واحد ثم التحديث فوراً |
| عالية | 7.0-8.9 | المسار السريع نفسه |
| متوسطة ومنخفضة | 0.1-6.9 | نافذة صيانة ربع سنوية |
كل تحديث يمرّ بالخطوات نفسها: مراجعة النشرات الأمنية شهرياً، ثم مطابقة الجرد لمعرفة أي الأجهزة متأثرة، ثم التقييم بـ CVSS وفق درجة الخطورة، ثم التنزيل من مصدر رسمي والتحقق من التوقيع أو قيمة التحقق (Checksum)، ثم اختبار جهاز واحد ثم التعميم على البقية، وأخيراً تسجيل الإصدار الجديد في جرد الأصول. المصادر التي تُتابَع: Hikvision وDahua PSIRT، وللجدار الناري FortiGuard PSIRT. وأي ثغرة مدرجة في كتالوج الثغرات المستغلّة المعروفة لدى CISA ثبت استغلالها، فعاملها معاملة الحالة العاجلة أياً كانت درجتها.
لماذا تنهي ONVIF دعم Profile S
لأن آليات المصادقة فيه لم تعد متوافقة مع توصيات الأمن السيبراني الحالية. ففي 9 أكتوبر 2025 أعلنت ONVIF أنها ستنهي دعم Profile S لأنه يحدد آليات مصادقة "لم تعد متوافقة مع توصيات الأمن السيبراني الحالية" (ترجمتنا)، وحثّت على التوقف عن استخدام مصادقة username token فيه متى أمكن، وأوصت بآليات أكثر أماناً مثل TLS/HTTPS أو Profile T. وإصدار يونيو 2026 من أدوات اختبار المطابقة، وصلاحيته 9 أشهر، هو الأخير الذي يتيح للمصنّعين ادعاء المطابقة لـ Profile S. وتستمر الأنظمة المركّبة في العمل، ومعظم الأجهزة المطابقة تدعم الملفّين معاً.
وما يزال الدليل الوطني ينص على ONVIF Profile S أو بروتوكول بديل بموافقة مسبقة، ويشترط تهيئة ONVIF "بشكل آمن باستخدام وصول موثق، وبيانات اعتماد غير افتراضية، واتصالات مشفرة عند دعمها، وتوفير الحد الأدنى من الصلاحيات"، مع إيقاف خدمات ONVIF غير المستخدمة وخصائص الاكتشاف بعد تشغيل النظام متى أمكن. لذا اطلب أجهزة تدعم Profile S وProfile T، واستخدم HTTPS حيث يدعمه الطرفان، وخصّص لجهاز التسجيل حساب ONVIF خاصاً به.
التوقيت والسجلات: كي يمكن تتبّع أي حادث
يحتاج التحقيق إلى ساعة واحدة وسجل لكل إجراء. ويطلب الدليل من كل موقع يشمله تفعيل NTP والاحتفاظ بسجل تدقيق آمن. وفي المجموعة (ب) يسجّل السجل التفصيلي، من بين أحداث أخرى، محاولات الدخول الناجحة والفاشلة، وتغييرات الحسابات والصلاحيات والإعدادات، وتحديثات البرامج الثابتة، وجلسات الوصول عن بُعد، والوصول إلى التسجيلات أو استخراجها أو حذفها؛ ويجب أن يطلق النظام تنبيهات عند تكرار محاولات الدخول الفاشلة، أو الدخول من مواقع غير معتادة، أو خارج أوقات الصيانة المعتمدة. أما سجلات الجدار الناري فتبيّن من وصل إلى النظام ومن أين؛ ويحذف FortiGate افتراضياً من قرصه السجلات التي يزيد عمرها على سبعة أيام، فأرسلها إلى FortiAnalyzer أو خادم Syslog (FortiOS 7.6: إعدادات السجلات).
لوحات الاكسس كنترول وقارئات البطاقات
متحكّمات الأبواب أجهزة شبكة فيها نقاط الضعف نفسها التي في الكاميرات، وهي تفتح الأبواب: تنطبق عليها قواعد العزل والحسابات والبرامج الثابتة والسجلات نفسها. وكابل القارئ مهم أيضاً: فبروتوكول Wiegand يرسل بيانات البطاقة في اتجاه واحد ونصاً غير مشفّر، أما OSDP، المنشور معياراً دولياً باسم IEC 60839-11-5:2020، فيضيف اتصالاً ثنائي الاتجاه مع مراقبة القارئ، ونمط Secure Channel بتشفير AES-128 (Axis، 2025). اطلب قارئات ومتحكّمات OSDP مع تفعيل Secure Channel، واحمِ مفاتيحه. ولاختيار وسيلة الدخول نفسها راجع دليلنا للبطاقة والرمز والبصمة والوجه في الاكسس كنترول.
كيف تتعامل UBM مع ذلك
تصمّم UBM كاميرات المراقبة والاكسس كنترول جزءاً من الشبكة لا ملحقاً بها. يُرسم العزل بين الشبكات التي لا ينبغي أن ترى بعضها في مرحلة التصميم؛ وتُكتب سياسة الجدار الناري من الحركة المرصودة فعلاً أثناء التنفيذ وتُوثَّق مع جدول الكاميرات؛ وتُحفظ نسخة من الإعدادات قبل كل تغيير وبعده؛ ولا يكون الوصول عن بُعد كلمة مرور مشتركة أبداً. وبعد التسليم تشمل الصيانة تحديث البرامج الثابتة والتواقيع ضمن نافذة صيانة، والاحتفاظ بالسجلات بما يفي بالمتطلبات، ومراجعة ربع سنوية لما أبلغت عنه الأنظمة فعلاً. تعرّف على أعمالنا في كاميرات المراقبة والأمن المادي، أو تحدّث مع أحد مهندسي UBM عن شبكة الكاميرات لديك.
أسئلة يطرحها الناس
هل توضع كاميرات المراقبة على شبكة منفصلة أم على VLAN؟
على الأقل شبكة افتراضية (VLAN) في جدول توجيه مستقل (VRF) لا تُوجَّه إلا عبر جدار ناري. والمواقع الخاضعة للدليل الوطني لعام 2026 تحتاج شبكة "مخصصة ومعزولة عن أي بنية تحتية لشبكات أخرى"، فاسأل الجهة المعنية إن كانت السويتشات المشتركة مقبولة.
هل توجيه المنافذ لجهاز التسجيل (NVR) آمن للمشاهدة عن بُعد؟
لا. فهو يعرض شاشة الدخول إلى جهاز التسجيل للإنترنت كله، والدليل يمنع ربط الأجهزة بالإنترنت العام دون موافقة مسبقة. استخدم VPN مع تحقق متعدد العوامل لا يصل إلا إلى VMS. وفي المواقع التي يشملها الدليل يحتاج هذا الوصول عن بُعد أيضاً إلى موافقة مسبقة من الجهة المعنية.
كم مرة يجب تحديث البرامج الثابتة لكاميرات المراقبة؟
يشترط الدليل التحديث المستمر دون فترة محددة. والإيقاع العملي: مراجعة النشرات شهرياً، وتسريع إصلاح الثغرات الحرجة والعالية بعد اختباره على جهاز واحد، وجمع الباقي في نافذة ربع سنوية.
ما شروط كلمات المرور لكاميرات المراقبة في الإمارات؟
لأنظمة التسجيل في المواقع التي يشملها الدليل الوطني: 11 حرفاً على الأقل تتضمن حرفاً صغيراً وكبيراً ورقماً ورمزاً خاصاً، دون إعادة استخدام، مع قفل الحساب عند تجاوز 5 محاولات فاشلة، ودون حسابات مشتركة.
هل ما زال بالإمكان استخدام كاميرات ONVIF Profile S؟
نعم. تستمر الأنظمة المركّبة في العمل وما يزال الدليل ينص على Profile S، لكن ONVIF توصي بـ Profile T وTLS/HTTPS، فاطلب أجهزة تدعم الملفّين.
المصادر
- الدليل الوطني لأنظمة المراقبة المرئية، الإصدار الثالث، قسم التشريعات (مركز المتابعة والتحكم، 2026)
- ADP Uncovers a Security Loophole in CCTV Surveillance Devices (شرطة أبوظبي، 21 نوفمبر 2014، بالإنجليزية)
- شرطة أبوظبي ومركز المتابعة والتحكم تدعوان الجمهور للالتزام بضوابط أنظمة المراقبة في المنازل تحت شعار «كن مطمئناً» (شرطة أبوظبي، 22 نوفمبر 2024)
- ONVIF to End Support for Profile S; Recommends Profile T as Replacement (ONVIF، 9 أكتوبر 2025)
- دليل إدارة FortiOS 7.6.5: Firewall policy، Policies، Virtual routing and forwarding، Virtual IPs with port forwarding، FortiClient as dialup client، FortiTokens، Setting the system time، Log settings and targets (Fortinet، 2026، بالإنجليزية)
- SSL VPN tunnel mode replaced with IPsec VPN، ملاحظات إصدار FortiOS 7.6.6 (Fortinet، 2026)
- NIST SP 800-63B-4، إرشادات الهوية الرقمية: المصادقة وإدارة أدوات المصادقة (NIST، يوليو 2025، بالإنجليزية)
- Common Vulnerability Scoring System v4.0: Specification Document (FIRST، 2023)
- Known Exploited Vulnerabilities Catalog (CISA، 2026)
- Security Advisory (Hikvision، 2026)، وDahua PSIRT (Dahua Technology، 2026)، وPSIRT Advisories (FortiGuard Labs، 2026)
- Service Name and Transport Protocol Port Number Registry (IANA، 2026)
- IEC 60839-11-5:2020، أنظمة التحكم الإلكتروني بالدخول: بروتوكول الأجهزة الخاضعة للمراقبة المفتوح (OSDP) (IEC، 2020)
- Why choose OSDP over Wiegand in access control (Axis Communications، مايو 2025)
التعليقات
أسئلة القرّاء وتجاربهم. يقرأ أحد أعضاء فريقنا كل تعليق قبل نشره.
لا توجد تعليقات بعد. إن لم يطابق ما ورد هنا ما رأيته في موقع العمل، فأخبرنا.